Podczas konferencji KubeCon + CloudNativeCon (10 listopada 2026 roku) firma NVIDIA przekazała projekt NVIDIA OpenShell do organizacji Cloud Native Computing Foundation (CNCF), działającej w ramach Linux Foundation, gdzie uzyskał status CNCF Sandbox. OpenShell to otwartoźródłowe środowisko uruchomieniowe (runtime) przeznaczone do zabezpieczania i nadzorowania autonomicznych agentów AI. Dla zespołów platformowych i inżynierów MLOps to wyraźny sygnał, że kontrola nad narzędziami wywoływanymi przez agentów staje się odrębną, standaryzowaną warstwą infrastruktury cloud-native.
Dlaczego autonomiczne agenty AI potrzebują osobnego runtime bezpieczeństwa
W miarę jak organizacje przechodzą od prostych czatbotów do autonomicznych agentów wykonujących wieloetapowe zadania, klasyczne zabezpieczenia aplikacji okazują się niewystarczające. Agent, który otrzymuje dostęp do narzędzi zewnętrznych, interfejsów API czy usług inferencji, musi podlegać ścisłym regułom wykonania — niezależnie od tego, jaki model językowy generuje kolejne kroki. Na to wyzwanie zwrócił uwagę w komunikacie również Jim Zemlin, dyrektor generalny Linux Foundation, wskazując na konieczność zapewnienia agentom bezpiecznych środowisk operacyjnych.
Zgodnie z oficjalnym komunikatem NVIDIA z konferencji KubeCon, NVIDIA OpenShell dostarcza deterministyczną warstwę kontroli nad działaniami agentów AI. Pozwala ona zespołom egzekwować polityki bezpieczeństwa w punktach krytycznych: podczas korzystania z narzędzi, łączenia się z usługami inferencji oraz realizacji zleconych zadań. Według danych producenta w ciągu niespełna roku od premiery z OpenShell skorzystały setki organizacji, a projekt zgromadził dziesiątki tysięcy kontrybucji.
Rozszerzalna architektura i znaczenie wejścia do CNCF Sandbox
Istotną cechą architektury OpenShell jest jej modułowość. Zamiast zamykać organizację w jednym stosie technologicznym, środowisko pozwala podłączać własne zasoby obliczeniowe, dowolnych dostawców inferencji, zewnętrzne magazyny poświadczeń oraz istniejące systemy monitoringu i audytu. W praktyce ułatwia to wdrożenie spójnych zasad nadzoru zarówno w chmurach publicznych, jak i w lokalnych serwerowniach przedsiębiorstw.
Przekazanie kodu do CNCF Sandbox przenosi projekt z inicjatywy jednego producenta pod neutralne zarządzanie społeczności open-source. Dzięki temu niezależni inżynierowie bezpieczeństwa oraz firmy integrujące OpenShell we własnych platformach mogą wspólnie audytować kod i rozwijać mechanizmy ochronne. Jednocześnie należy wyraźnie zaznaczyć granice oficjalnych deklaracji: komunikat NVIDIA nie przypisuje OpenShell funkcji harmonogramowania pamięci GPU ani nie publikuje dla samego runtime’u OpenShell żadnych procentowych benchmarków wydajnościowych.
Czym OpenShell różni się od Agent Substrate i DSX AI Factory Platform
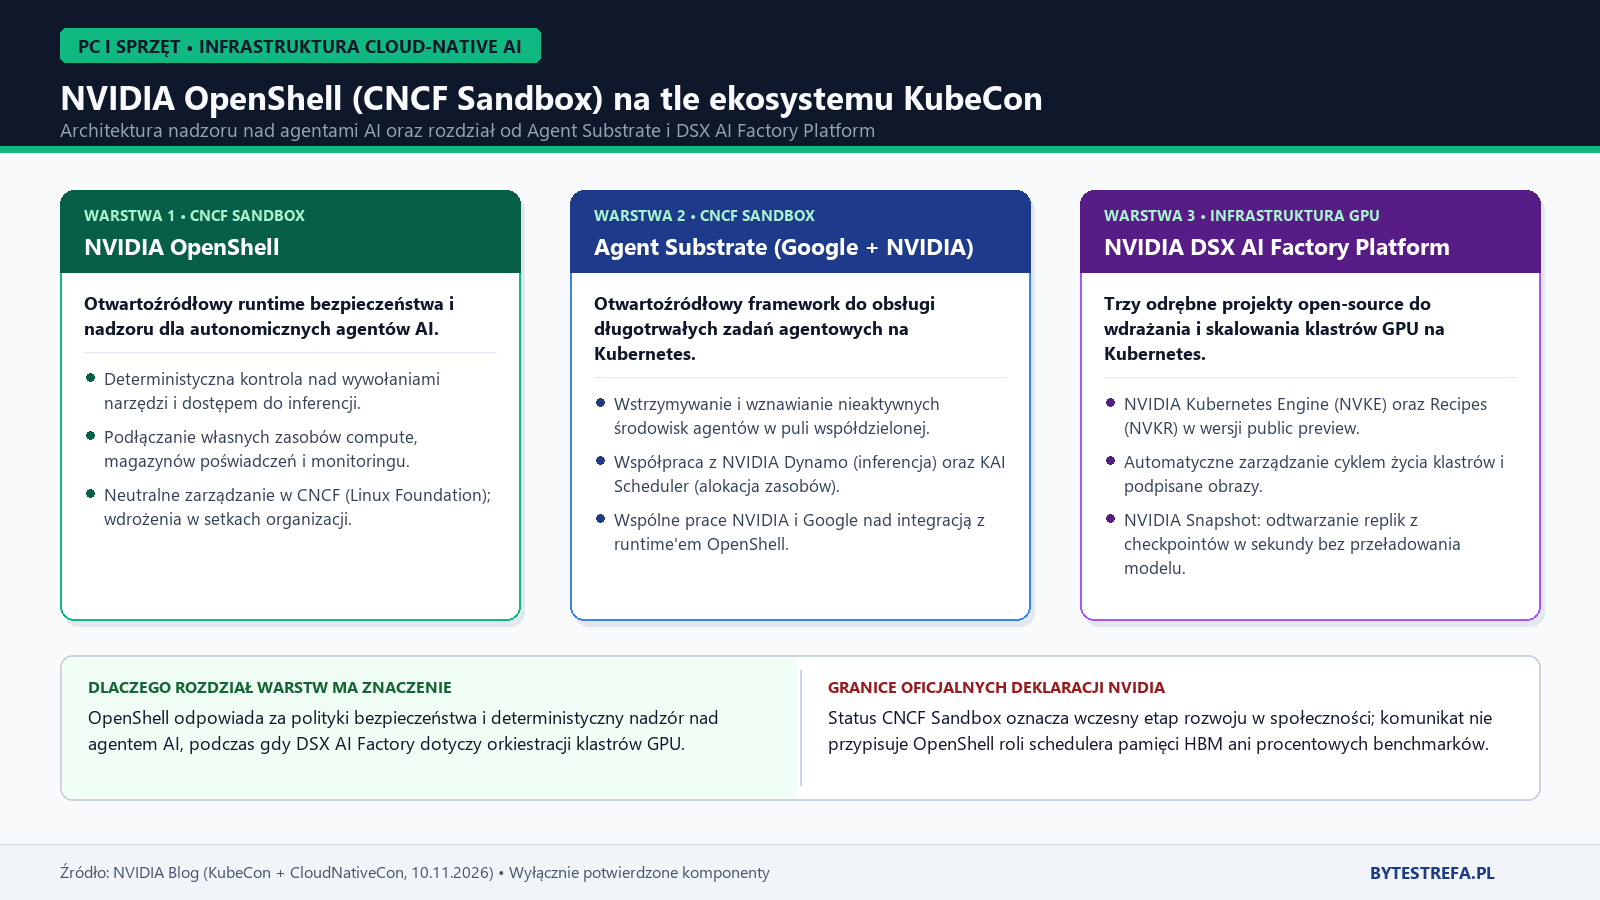
W tym samym wpisie na blogu NVIDIA przedstawiła równolegle inne projekty dla ekosystemu Kubernetes, które pełnią odmienne role w stosie technologicznym i nie powinny być mylone z samym OpenShell:
- Agent Substrate (CNCF Sandbox): otwartoźródłowy framework zapoczątkowany przez Google do obsługi długotrwałych obciążeń agentowych na dużą skalę w Kubernetes. Projekt zachowuje stan środowiska agenta między zadaniami, wstrzymując i wznawiając sesje we współdzielonej puli, co pozwala zwalniać moc obliczeniową w czasie bezczynności. NVIDIA współpracuje przy integracji Agent Substrate z NVIDIA Dynamo (obsługa inferencji), KAI Scheduler (współdzielona alokacja zasobów klastra) oraz samym środowiskiem OpenShell.
- NVIDIA DSX AI Factory Platform: trzy odrębne komponenty open-source ułatwiające zarządzanie infrastrukturą GPU na Kubernetes — NVIDIA Kubernetes Engine (NVKE) i NVIDIA Kubernetes Recipes (NVKR) (udostępnione w wersji public preview, automatyzujące cykl życia klastrów z podpisanymi obrazami) oraz NVIDIA Snapshot, który odtwarza repliki z checkpointów w ciągu sekund bez ponownego ładowania i rozgrzewania modelu.
Wyraźne rozdzielenie tych trzech warstw ma kluczowe znaczenie architektoniczne: OpenShell odpowiada za bezpieczeństwo i deterministyczny nadzór nad działaniami agenta, Agent Substrate za skalowanie cyklu życia sesji agentowych, natomiast DSX AI Factory Platform za samą infrastrukturę GPU na Kubernetes. Więcej o wymaganiach sprzętowych i pamięciowych dla środowisk AI znajdziesz w naszym przewodniku Ile VRAM-u potrzeba do lokalnego AI?.
Podsumowanie i perspektywa wdrożeniowa
Przyjęcie NVIDIA OpenShell do CNCF Sandbox to ważny krok w stronę otwartych, audytowalnych standardów nadzoru nad autonomicznymi agentami AI. Status Sandbox oznacza jednak wczesny etap w hierarchii dojrzałości CNCF, dlatego zespoły produkcyjne powinny uważnie śledzić stabilność API oraz postępy wspólnej integracji z Agent Substrate przed wdrożeniem w systemach krytycznych.
Deklaracja redakcyjna ByteStrefa: Materiał przygotowano wyłącznie na podstawie oficjalnego komunikatu NVIDIA z 10 listopada 2026 roku (blogs.nvidia.com). Redakcja nie przeprowadziła własnych testów bezpieczeństwa ani wydajności opisywanego oprogramowania.

